Юрий Туманов
к.т.н. · AppSec / MLSecOps · evidence-first триаж SAST
Ведущий эксперт по безопасной разработке и MLSecOps в «Ростелекоме». Более 17 лет в информационной безопасности: secure SDLC, внедрение SAST, DAST и SCA, управление уязвимостями, безопасность CI/CD. Ранее — МТС, «СберТех», НТЦ ИТ РОСА; преподавал в НИЯУ МИФИ.
Текущая линия исследований — ZeroFalse: доказательный триаж срабатываний статического анализа локальными языковыми моделями внутри закрытого контура. Модель не получает права на вердикт, пока не сошлётся на проверяемые улики в коде; при нехватке улик отвечает Unknown и передаёт находку человеку.
//Результаты
//Открытый код
//Выступления
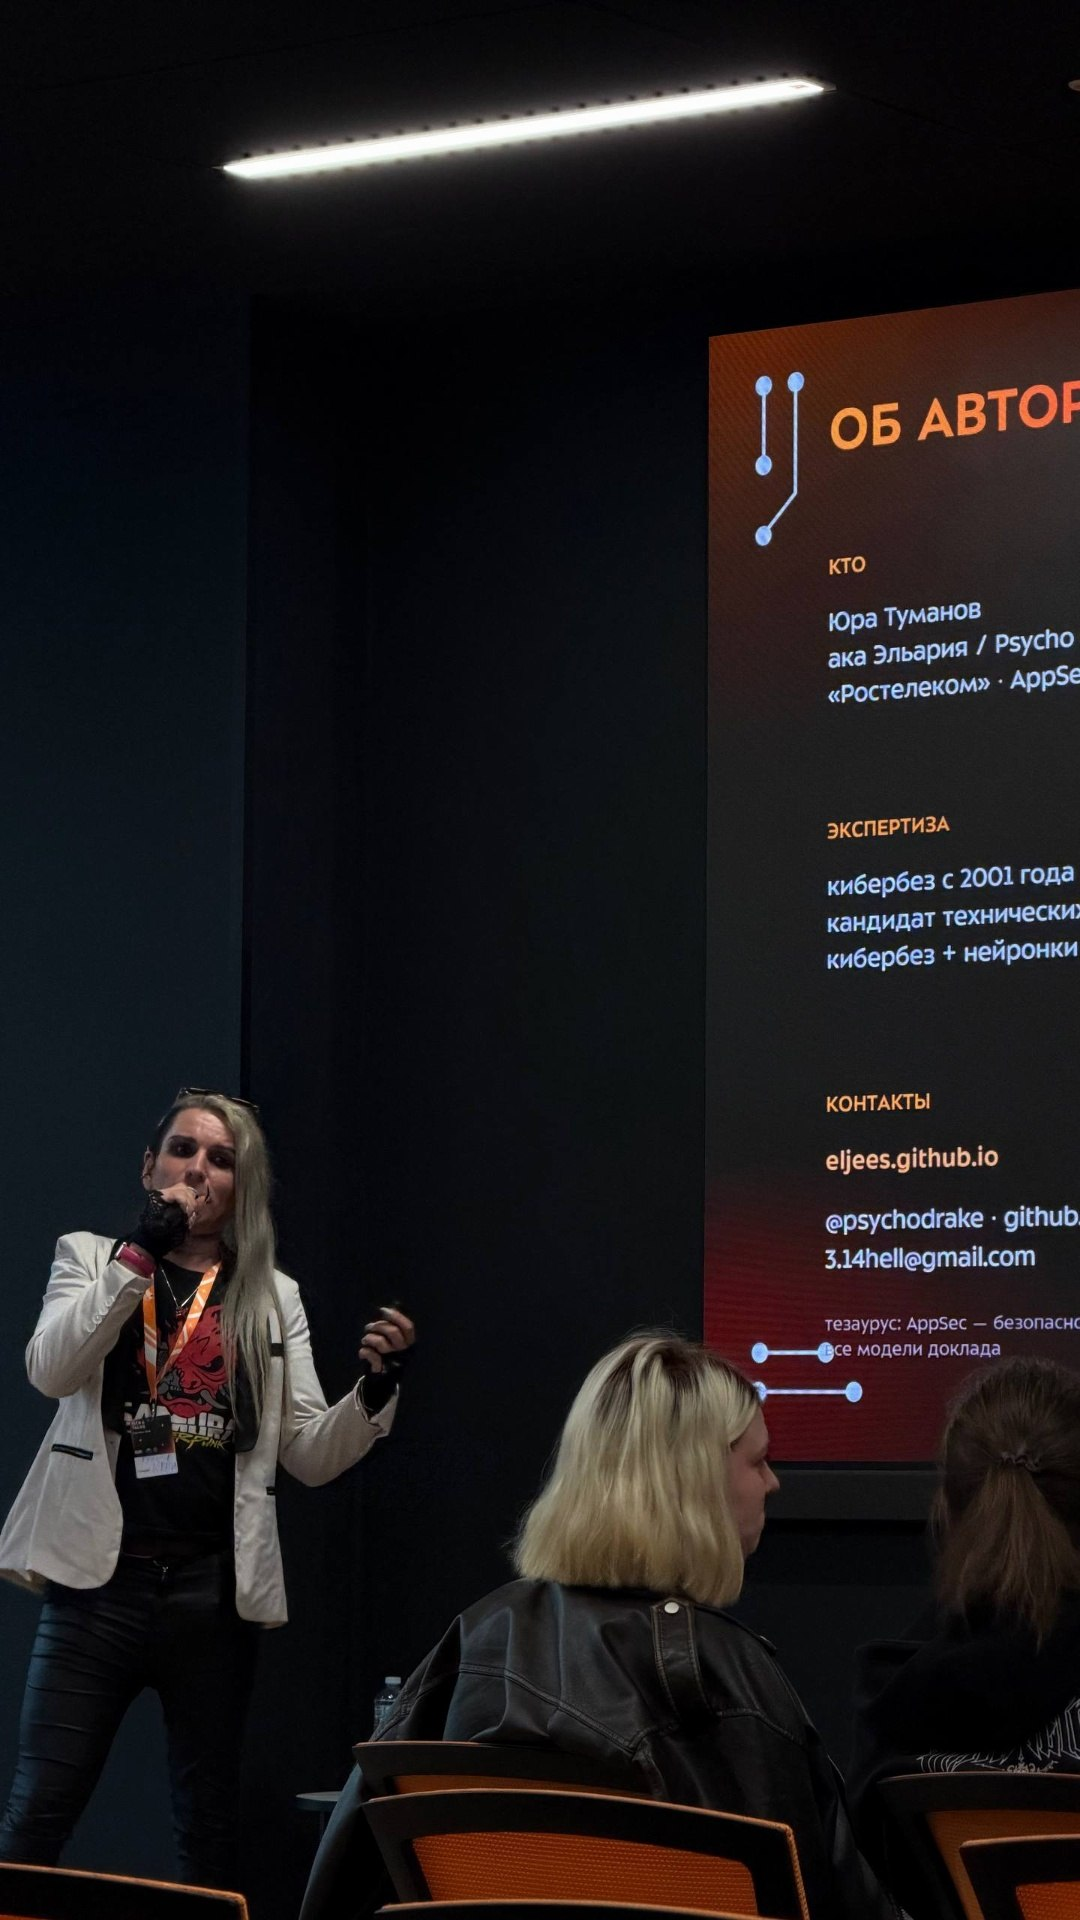
Evidence-Gated SAST Triage with Small Local LLMs: A ZeroFalse-Inspired Precision-First Pipeline
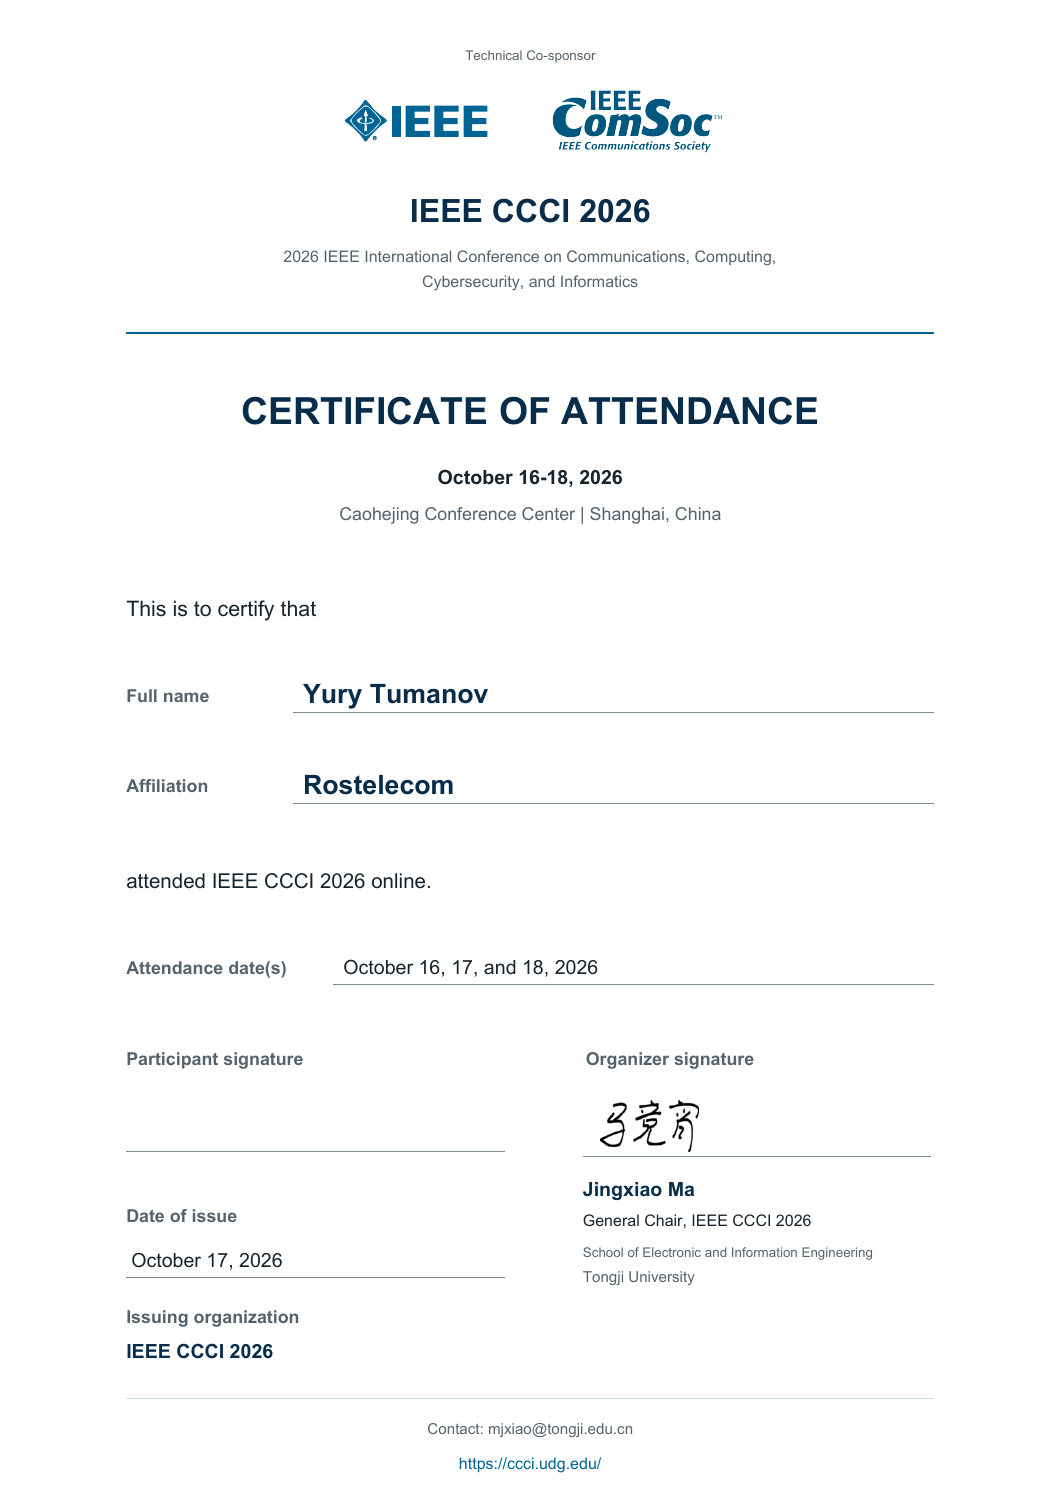
Доказательный триаж SAST с помощью малых локальных LLM: проверяемые улики до вердикта, детерминированная поствалидация и Unknown при недостатке данных. Доклад состоялся в секции Cybersecurity 1. Конференция проходила 16–18 октября; сертификат подтверждает онлайн-участие.
Сертификат участия (PDF)Доклад в программе · с. 16
Не все дефекты одинаковы: как структура SAST-находки ломает LLM-триаж
Срабатывания SAST делятся на два типа по форме доказательства: property — нарушение факта в одной точке кода, trace — путь данных от источника к опасной операции. Один универсальный вопрос «покажи путь атаки» на эксперименте из 38 классов дефектов похоронил 140 из 363 реальных уязвимостей. В докладе — роутер по структуре доказательства, семь подтипов property-сработок, evidence-gate и экзамен против 2 546 решений людей.
ZeroFalse для SAST: локальные LLM, evidence-gate и триаж без галлюцинаций
Архитектура конвейера, эволюция промптов, evidence-gate, детерминированная поствалидация, метрики качества и случаи, в которых красивому ответу модели верить нельзя.
Видео Презентация (PDF) Копия на сайте конференции Страница доклада Разбор доклада на Tproger
От мешка false positive до нормального вердикта: паяем ZeroFalse-inspired LLM-триаж на локальных моделях
Полгода доводки локальной модели до состояния, в котором она триажит срабатывания SAST: эвристический препроцессинг, строгий JSON-контракт, еженедельная калибровка по размеченным примерам.
STF Talks
Behavioral detection of malicious interpreted code
«Умник сколковец» — победитель конкурса
Выявление интерпретируемого вредоносного кода на основе поведенческих сигнатур
Использование поведенческого анализа для выявления вредоносного кода, на примере JavaScript сценариев
Разработка программы обнаружения вредоносных сценариев JavaScript на основе поведенческих сигнатур
XI Национальный форум информационной безопасности (Инфофорум)
//Пресса о работе
AI пишет, AI проверяет: почему уязвимости появляются пачками и как понять, какие из них настоящие
Материал с экспертными комментариями Юрия Туманова по теме доклада на OFFZONE 2026: поток сработок SAST, почему уверенному ответу модели верить нельзя, evidence-gate как требование перечислить проверяемые улики до вердикта и принцип «автоматизируем только обратимые решения».
//Публикации
Искусственный интеллект в арсенале нарушителя: анализ новых вызовов информационной безопасности
Классификация угроз, где ИИ рассматривается одновременно как инструмент атаки и как её объект: генерация фишинга и дипфейков, just-in-time вредоносные модули, prompt injection, отравление обучающих данных, состязательные атаки, технические и правовые меры противодействия.
Weaponizing Intelligence: AI in the Hacker's Arsenal
Экономика киберпреступности при генеративном ИИ и поверхность атаки LLM-приложений: prompt injection, отравление данных, раскрытие чувствительной информации, избыточные полномочия агента, злоупотребление доверенным ассистентом через сессию пользователя.
Звезда в машинном тумане: как ИИ стал оружием, мишенью и чужим голосом в браузере
False positive под небом цвета телевизора, настроенного на мёртвый канал
Evidence-Gated SAST Triage with Small Local LLMs: A ZeroFalse-Inspired Precision-First Pipeline
Защита сред облачных вычислений путём верификации программного обеспечения на наличие деструктивных свойств
Внедрено в Центре вирусных исследований и аналитики ESET, в ООО «Связьмонтажкомплектация» и ООО «ТСС»; результаты использованы в курсе «Языки программирования 2» кафедры «Криптология и дискретная математика» НИЯУ МИФИ. По теме диссертации 11 публикаций, 7 из них в изданиях перечня ВАК.
Разработка комплексных регрессионных функциональных и нагрузочных тестов
Разработка типовых решений для автоматизации функционального и нагрузочного тестирования
Применение искусственной иммунной системы для защиты среды распределённых вычислений
Модель программного обеспечения, выполняемого на средстве вычислительной техники, входящем в состав грид-сети
Модель сервера облачных вычислений, реализуемых на грид-сети
Защита среды распределенных вычислений при помощи искусственных иммунных систем
Работа выполнена в ходе НИР по государственному контракту № П1314, ФЦП «Научные и научно-педагогические кадры инновационной России» на 2009–2013 годы.
О реализации метода полного опробования ключей криптосистем в условиях различных математических распределённых вычислений
История развития воздушных параметрических антенн и возможность их применения в задачах защиты информации
Поиск уязвимостей по бинарному коду с помощью проверки выполнимости ограничений
Тестирование на основе моделей, инструмент Avalanche поверх Valgrind и решателя STP.
Использование поведенческого анализа с применением поведенческих сигнатур для выявления вредоносного кода на примере JavaScript-сценариев
Разработка метода защиты вычислительных Грид-сетей от намеренного искажения результата вычислений
Обнаружение вредоносных сценариев JavaScript на основе поведенческих сигнатур
Разработка системы обнаружения вредоносных сценариев JavaScript на основе поведенческих сигнатур
//Направления
- ZeroFalse
- property-based триаж
- контекстное окно как ограничение
- ИИ в арсенале нарушителя
- безопасность ИИ-агентов
- безопасность Kubernetes
- OWASP LLM Top 10
О докладе — простыми словами